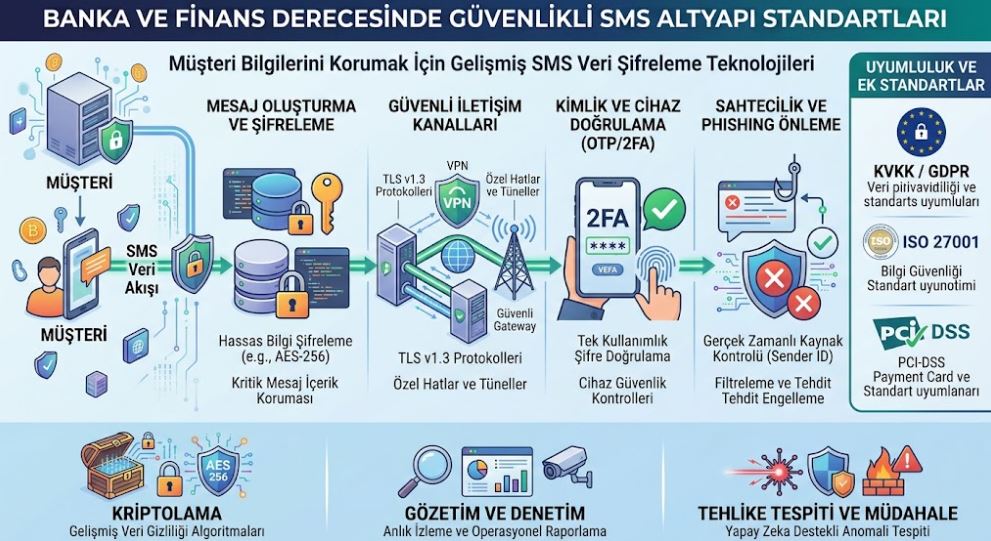
Dijitalleşen finans dünyasında bankalar ve finansal kuruluşlar, müşterilerine hızlı, kesintisiz ve pratik hizmetler sunabilmek için mobil kanallara yoğun bir şekilde güvenmektedir. Bu sürecin en önemli bileşenlerinden biri olan Kısa Mesaj Servisi (SMS); özellikle iki aşamalı kimlik doğrulama (2FA), tek kullanımlık şifreler (OTP) ve kritik işlem onaylarında vazgeçilmez bir güvenlik katmanı olarak görev yapar. Ancak, geleneksel telekomünikasyon altyapıları ve açık hatlar siber tehditlere açık olabileceğinden, müşteri verilerinin korunması için gelişmiş SMS veri şifreleme teknolojileri hayati bir zorunluluktur.
SMS Veri Şifrelemenin Önemi ve Temel Amaçları
Finans sektöründe iletilen her bir SMS; hesap bakiyeleri, şifre sıfırlama bağlantıları, kredi onay kodları veya hassas kişisel bilgileri içerebilir. Kötü niyetli kişilerin bu verilere erişmesi veya mesajları manipüle etmesi, kimlik hırsızlığına ve büyük mali kayıplara yol açabilir.
Veri şifreleme teknolojileri, mesajın banka sunucularından çıkıp müşterinin mobil cihazına ulaşana kadar geçen süreçte yetkisiz kişilerin okuyamayacağı ve değiştiremeyeceği bir formata dönüştürülmesini sağlar. Bu durum, kurumlar için hem yasal bir zorunluluk hem de müşteri güvenini kazanmanın temel adımıdır.
Kullanılan Temel Şifreleme Teknolojileri ve Standartlar
Banka ve finans derecesinde güvenli bir SMS altyapısı oluşturmak için endüstri standardı haline gelmiş güçlü algoritmalar ve protokoller kullanılır:
-
AES-256 (Advanced Encryption Standard): Günümüzde verilerin güvenli bir şekilde saklanmasında ve iletilmesinde en güvenilir simetrik şifreleme standartlarından biridir. Finansal mesaj içerikleri AES-256 ile şifrelenerek kırılması imkansız bir kalkan oluşturur.
-
GCM (Galois/Counter Mode): Şifreleme ile birlikte veri bütünlüğünü ve kimlik doğrulamasını sağlayan bu mod, SMS verilerinin aktarım sırasında yetkisiz kişilerce değiştirilmesini engeller.
-
TLS (Transport Layer Security) Protokolleri: Banka sunucuları ile SMS şebeke geçitleri (SMS Gateway) arasındaki veri iletişiminde TLS v1.3 gibi güncel protokoller kullanılarak verilerin hat üzerinde dinlenmesi (eavesdropping) önlenir.
Güvenli SMS Altyapısının Diğer Katmanları
Şifreleme teknolojilerinin yanı sıra, tam kapsamlı bir güvenlik için altyapının diğer operasyonel unsurlarla desteklenmesi gerekir:
-
Güvenli Tüneller ve Doğrudan Hatlar: Operatörler arası veri iletişiminde açık internet yerine özel ve şifrelenmiş özel hatlar (VPN/Leased Lines) tercih edilir.
-
Sahtecilik ve Phishing Önleme: SMS başlıklarının (Sender ID) taklit edilmesini önleyen filtreleme mekanizmaları ve kaynak kontrolü uygulanır.
-
Gerçek Zamanlı İzleme ve Denetim: Tüm SMS trafiği anlık olarak izlenerek olağan dışı gönderim hacimleri veya şüpheli aktiviteler yapay zeka destekli sistemlerle tespit edilir.
Yasal Düzenlemeler ve Uyumluluk Standartları
Finans sektöründe güvenlik standartları uluslararası yasalarla sıkı bir şekilde denetlenmektedir:
-
KVKK ve GDPR: Kişisel verilerin korunması kanunları çerçevesinde müşterilerin iletişim ve kimlik verilerinin şifrelenerek saklanması zorunludur.
-
PCI-DSS: Ödeme kartı endüstrisi veri güvenliği standardı, finansal işlemler sırasında paylaşılan hassas bilgilerin korunmasını garanti altına alır.
-
ISO 27001: Bilgi güvenliği yönetim sistemi standartları, SMS altyapısının bütünsel güvenliğini tesciller.
Sonuç
Banka ve finans sektöründe müşteri bilgilerinin gizliliği, kurumların itibarı ve müşteri sadakati açısından en kritik unsurdur. Gelişmiş SMS veri şifreleme teknolojileri ve çok katmanlı güvenlik standartları, dijital bankacılık ekosistemini siber tehditlere karşı korurken, müşterilere de güvenli ve kesintisiz bir finansal deneyim sunar.