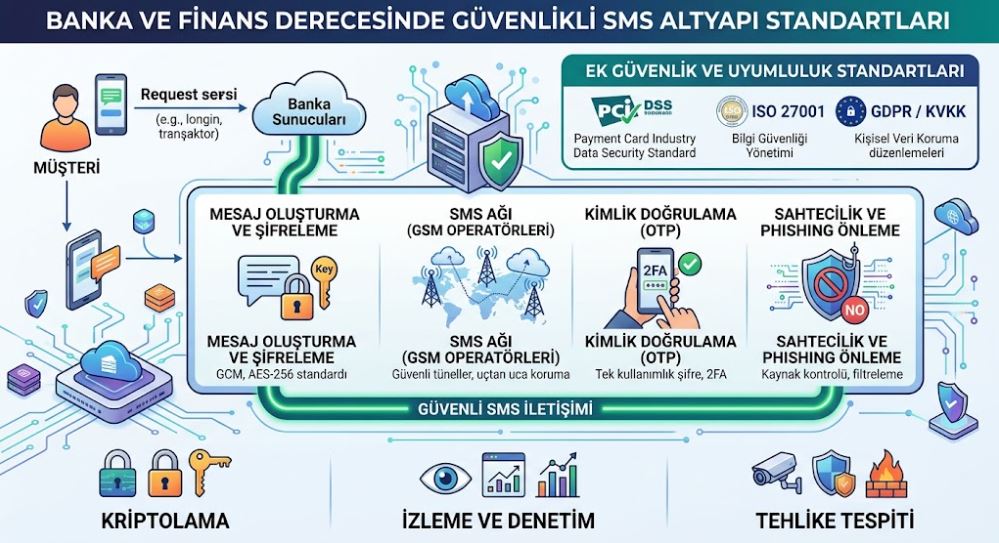
Bankacılık ve finans sektöründe SMS altyapısı, yalnızca bir bildirim aracı değil; müşteri doğrulama (2FA/MFA), şifre sıfırlama, dolandırıcılık (fraud) uyarıları ve anayasal/yasal onay süreçlerinin en kritik omurgasıdır. Bu nedenle finans derecesinde (bank-grade) bir SMS altyapısının standart telekomünikasyon servislerinden ayrılarak çok katmanlı bir güvenlik mimarisine sahip olması şarttır.
1. Şifreleme ve Veri İletim Güvenliği
Finansal verilerin iletildiği hatların siber saldırılara ve dinlemelere (Man-in-the-Middle) karşı tamamen izole edilmesi gerekir.
-
TLS 1.3 Zorunluluğu: API istekleri ve yanıtları, güncel olmayan şifreleme algoritmalarını devre dışı bırakan en güncel TLS protokolü ile şifrelenmelidir.
-
IP Whitelisting (IP Beyaz Listesi): SMS sağlayıcısı ile finansal kurumun sunucuları arasında yalnızca onaylanmış, statik IP adresleri üzerinden haberleşmeye izin verilmelidir.
-
HMAC ve Token Tabanlı İmzalama: Her API isteğinde, istek bütünlüğünü ve kimliğini doğrulamak için kriptografik özet (Hash-based Message Authentication Code) imzaları kullanılmalıdır.
2. Mevzuat ve Uyumluluk Standartları
Finansal kuruluşların tabi olduğu ulusal ve uluslararası düzenlemeler, SMS verilerinin işlenme biçimini doğrudan sınırlar.
-
BDDK ve TCMB Düzenlemeleri: Türkiye’deki finansal kuruluşların müşteri verilerini yerel sunucularda barındırması ve telekomünikasyon veri güvenliği tebliğlerine tam uyum sağlaması zorunludur.
-
KVKK ve GDPR Uyumluluğu: SMS metinlerinde ve log kayıtlarında hassas kişisel verilerin (T.C. kimlik numarası, IBAN vb.) açık şekilde tutulmaması, maskelenmesi veya uçtan uca anonimleştirilmesi gerekir.
-
PCI-DSS Standartları: Kartlı ödeme verilerinin SMS kanalları üzerinden asla iletilmemesi ve bu tür verilerin loglanmasının engellenmesi esastır.
3. Operasyonel Güvenlik ve Kesintisizlik (High Availability)
Finansal sistemlerde geciken veya iletilmeyen bir OTP (Tek Kullanımlık Şifre) mesajı, doğrudan müşteri kaybına veya işlem aksamalarına yol açar.
-
Yedekli Rota (Failover) Mekanizmaları: Operatör bazlı kesintilere karşı, ana hat düştüğünde milisaniyeler içinde yedek operatöre geçiş yapabilen akıllı yönlendirme sistemleri kullanılmalıdır.
-
SMPP Protokolü Güvenliği: Standart HTTP API’ler yerine, yüksek hacimli ve güvenli tünelleme sunan SMPP (Short Message Peer-to-Peer) protokolünün tercih edilmesi performans ve güvenliği artırır.
-
SIM Swap ve Fraud Tespiti: Operatör seviyesinde SIM kart değişikliği sorgulamaları entegre edilerek, dolandırıcıların ele geçirdiği hatlara OTP gitmesinin önüne geçilmelidir.