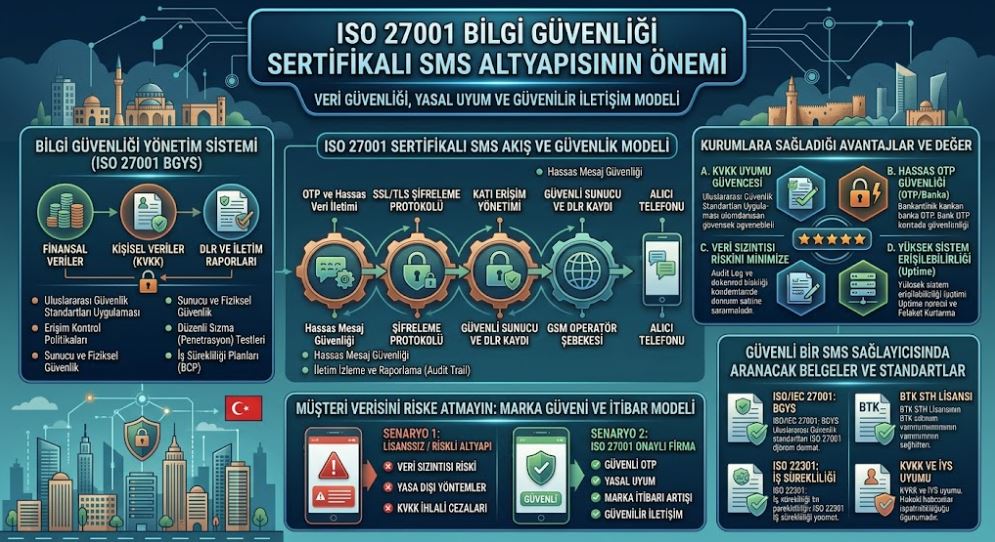
Dijitalleşen iş dünyasında veri güvenliği, kurumsal itibarın ve yasal uyumluluğun merkezinde yer alır. Her gün milyonlarca tek kullanımlık şifre (OTP), sipariş detayı, kişisel veri ve finansal bildirimin taşındığı toplu SMS altyapılarında meydana gelebilecek tek bir veri sızıntısı; telafisi güç mali kayıplara ve KVKK idari yaptırımlarına yol açabilir.
İşte bu noktada ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi (BGYS) Sertifikası, bir SMS servis sağlayıcısının sunduğu veri güvenliği standartlarının uluslararası düzeyde bağımsız denetçilerce doğrulandığını gösteren en kritik belgedir.
Bu makalede, ISO 27001 sertifikalı bir SMS altyapısı ile çalışmanın işletmeler için taşıdığı hayati önemi ve sunduğu teknik avantajları inceledik.
1. ISO 27001 Sertifikası Nedir ve SMS Sektöründe Ne Anlama Gelir?
ISO 27001, kurumların finansal verilerini, fikri mülkiyet haklarını, personel bilgilerini ve üçüncü taraflara ait hassas verileri güvence altına almasını sağlayan uluslararası standartlar bütünüdür.
Toplu SMS sektöründe bu sertifikaya sahip bir firma;
-
Müşterilerine ait telefon numaralarını, SMS içeriklerini ve iletim raporlarını (DLR) şifrelenmiş veri tabanlarında sakladığını,
-
Yetkisiz personelin veri tabanına erişimini engelleyen katı erişim yönetim politikaları uyguladığını,
-
Siber saldırılara, veri sızıntılarına ve fiziksel sunucu kesintilerine karşı İş Sürekliliği Planları (BCP) hazırladığını taahhüt etmiş olur.
2. ISO 27001 Sertifikalı SMS Altyapısının Kurumlara Sağladığı 5 Temel Avantaj
A. KVKK Uyumunu Güvence Altına Alır
6698 Sayılı Kişisel Verilerin Korunması Kanunu (KVKK) uyarınca, şirketler çalıştıkları veri işleyenlerin (SMS sağlayıcıları) veri güvenliğini sağladığını doğrulamakla yükümlüdür. ISO 27001 sertifikalı bir altyapı tercih etmek, olası bir veri ihlali soruşturmasında şirketin üzerine düşen özen yükümlülüğünü yerine getirdiğinin en güçlü kanıtıdır.
B. Hassas OTP ve Finansal Mesaj Güvenliği
Banka doğrulama kodları, e-ticaret üyelik OTP’leri ve şifre sıfırlama mesajları gibi yüksek kritiklikteki veriler, yetkisiz kişilerin veya aracıların eline geçmemelidir. ISO 27001 standartları; mesajların API uç noktalarından (Endpoint) GSM operatör şebekelerine kadar olan tüm iletim sürecinde SSL/TLS şifreleme protokolleriyle korunmasını zorunlu kılar.
C. Yetkisiz Veri Paylaşımı ve Sızıntı Riskini Sıfırlar
Merdiven altı veya lisanssız SMS panellerinde sıkça karşılaşılan “müşteri numara veritabanlarının sızması/satılması” riski, ISO 27001 onaylı firmalarda sistem seviyesinde engellenmiştir. Verilere erişim logları (Audit Trail) tutulur ve her işlem izlenir.
D. Yüksek Sistem Erişilebilirliği ve İş Sürekliliği (Uptime)
Sadece siber güvenlik değil, donanımsal ve çevresel riskler de ISO 27001 kapsamındadır. Sunucuların yedekli yapısı (Redundancy), kesintisiz güç kaynakları ve felaket kurtarma merkezleri (DRC) sayesinde SMS gönderim hizmeti %99.99 erişilebilirlik ile sürdürülür.
E. Kurumsal İtibar ve Müşteri Güveni
Özellikle fintek, e-ticaret, sağlık, eğitim ve savunma sanayi gibi sektörlerde faaliyet gösteren markalar, müşterilerinin kişisel verilerini güvendiği altyapılar üzerinden iletişim kurarak markalarının prestijini korurlar.
3. Güvenli Bir SMS Sağlayıcısında Aranacak Sertifika ve Standart Kontrol Listesi
Bir SMS sağlayıcısıyla anlaşmadan önce altyapısının güvenliğini doğrulamak için şu belgeleri talep etmelisiniz:
-
ISO/IEC 27001: Bilgi Güvenliği Yönetim Sistemi Belgesi (Akredite bir kurumdan alınmış ve geçerlilik süresi dolmamış olmalı).
-
BTK STH Lisansı: Bilgi Teknolojileri ve İletişim Kurumu yetkilendirme belgesi.
-
Sızma (Penetrasyon) Testi Raporları: Bağımsız siber güvenlik firmaları tarafından düzenli olarak yapılan sistem sızma testi onayları.
-
ISO 22301: İş Sürekliliği Yönetim Sistemi Belgesi (Özellikle büyük ölçekli ve OTP bağımlı projeler için avantaj sağlar).